Ett signerat avtal, dess intyg och hur du kontrollerar det
När alla har signerat får du och varje undertecknare tre saker: den signerade kopian, signeringsintyget, som är QuoteBills egen registrering av signeringsprocessen, och en bevisfil som vem som helst med en kopia kan kontrollera i sin webbläsare, även efter att avtalet har tagits bort.
Enkel elektronisk underskrift med händelselogg
- Låst text med SHA-256-fingeravtryck
- Händelselogg kedjad med hashvärden
- Kan kontrolleras av alla med en kopia
Det här får du när alla har signerat
Den signerade kopian. Skriv ut avtalet eller spara det som PDF från din avtalssida; varje undertecknare kan göra detsamma från sin länk i 30 dagar efter slutförandet. Kopian bär referensen, fingeravtrycket och underskrifterna, följt av intyget.
Signeringsintyget: QuoteBills egen registrering av signeringsprocessen, utskrivet efter avtalet. Det är inte ett intyg som har utfärdats av en tillhandahållare av betrodda tjänster. Det anger vem som signerade för varje part, hur och när, hur varje undertecknare släpptes in och varje registrerad händelse fram till slutförandet.
Bevisfilen (.evidence.json). En utskriven PDF ser olika ut från en enhet till en annan, så dess byte bevisar ingenting; den här filen ändras inte. Den innehåller den exakta låsta texten, dess fingeravtryck och intyget, och den skapas i din egen webbläsare: QuoteBill lagrar den inte. Du kan ladda ned den från din avtalssida när avtalet är slutfört; en undertecknare kan göra det från sin länk medan den fortfarande öppnas.
Intyget och kontrollen, som de ser ut
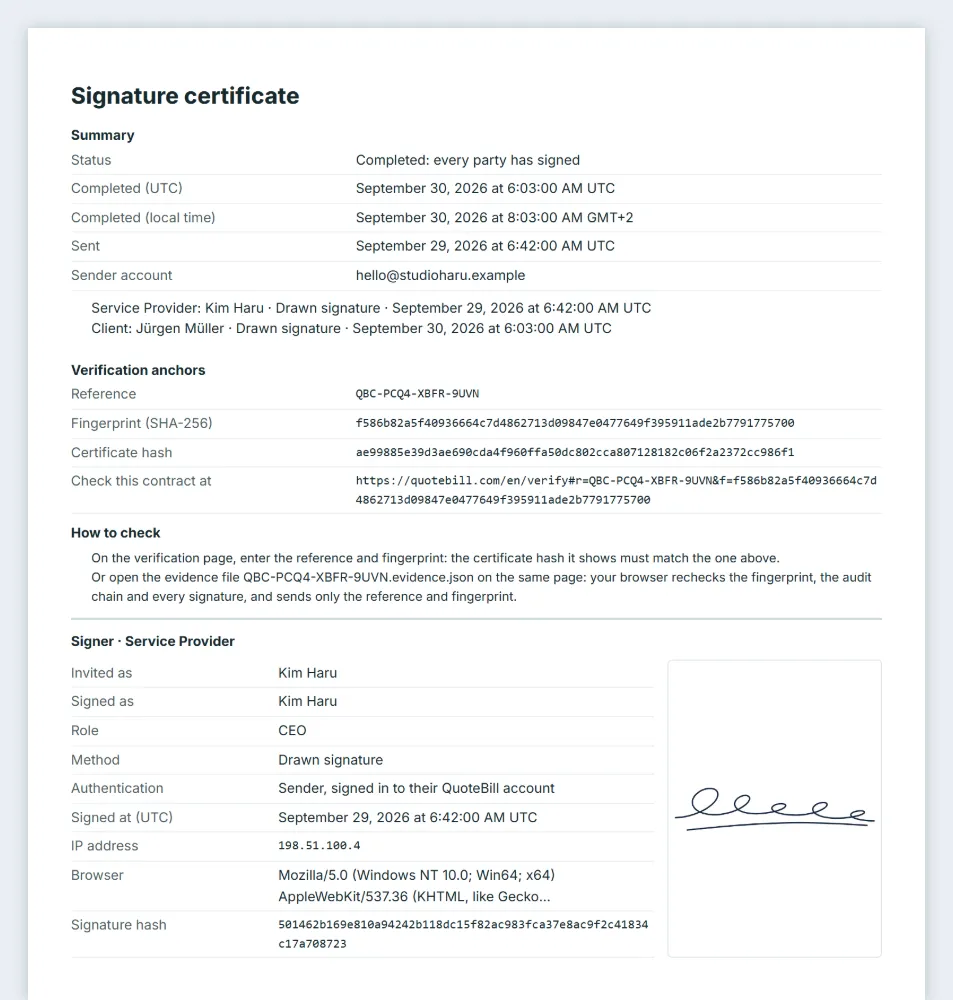
Ett intyg för ett påhittat avtal och kontrollsidan efter en träff.
Intyget: sammanfattningen, uppgifterna för kontroll (referens, fingeravtryck, intygets hashvärde och kontrollsidans adress), varje undertecknare, det lämnade samtycket, de skapade länkarna och händelseloggen. 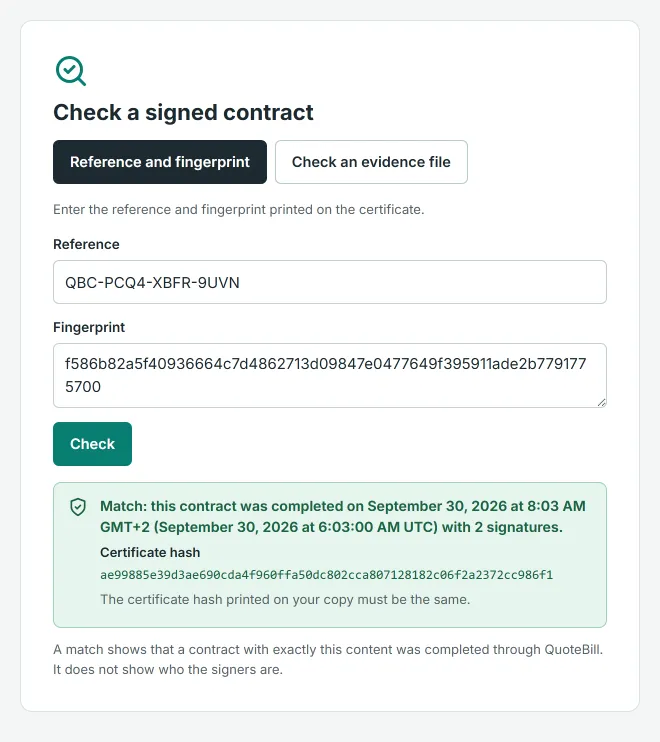
En träff på kontrollsidan: slutfört detta datum med så här många underskrifter, och intygets hashvärde som din kopia måste visa.
Så kontrollerar du ett avtal som du har fått
Du behöver inget annat än kopian. Kontrollen är publicerad rad för rad i guiden, så att vem som helst kan upprepa den med egna verktyg.
Hitta de två värdena på intyget
Under ”Uppgifter för kontroll” skriver intyget ut referensen (QBC-XXXX-XXXX-XXXX) och fingeravtrycket, ett SHA-256-värde på 64 tecken. Adressen som står bredvid öppnar kontrollsidan med båda redan ifyllda.
Ange dem på kontrollsidan
En träff anger vilket datum ett avtal med exakt denna text slutfördes, med hur många underskrifter, och visar intygets hashvärde: det måste vara detsamma som det som står på din kopia. Inget annat visas, inga namn och inget innehåll, och svaret finns kvar även om avtalet tas bort.
Eller släpp bevisfilen
Välj ”Kontrollera en bevisfil” på samma sida. Din webbläsare räknar om fingeravtrycket, går igenom händelseloggen från dess första hash till slutförandets hash och räknar om hashen för varje underskrift; först därefter frågar den QuoteBill om referensen och fingeravtrycket stämmer, och den skickar inget annat. När alla kontroller går igenom visar sidan avtalet och intyget från filen.
Vet vad en träff betyder
En träff visar att ett avtal med exakt detta innehåll slutfördes via QuoteBill och att registreringen är intakt. Den visar inte vilka undertecknarna var, och den är inget juridiskt utlåtande.
Det här listar intyget
Varje parts intyg är detsamma. Tidpunkterna anges i UTC, från klockan i QuoteBills databas.
| Avsnitt | Vad det visar |
|---|---|
| Sammanfattning | Status (slutfört: alla parter har signerat), tidpunkten för slutförandet i UTC och i din lokala tid, när avtalet skickades, e-postadressen för avsändarens konto och en rad per part: vem som signerade, med vilken metod och när. |
| Uppgifter för kontroll | Referensen, SHA-256-fingeravtrycket för den låsta texten, intygets hashvärde och kontrollsidans adress, följt av de två sätten att kontrollera. |
| Varje undertecknare | Namnet personen bjöds in med och namnet personen signerade med, rollen, metoden (ritad, skriven eller en uppladdad bild av en stämpel eller underskrift), hur personen släpptes in (avsändaren inloggad på sitt konto; en länk med åtkomstkoden skickad separat; eller bara en länk), antalet felaktiga koder och skapade länkar, tidpunkt, IP-adress och webbläsare för underskriften, underskriftens hash och själva underskriften. En undertecknare som använde avsändarens IP-adress flaggas. |
| Samtycke | Den samtyckestext som varje undertecknare godkände, ord för ord med version och språk, och vem som godkände den. |
| Skapade länkar | Varje signeringslänk som skapades för varje part, med nummer och tidpunkt. Själva länkarna lagras aldrig, bara deras hashvärden. |
| Händelselogg | Varje händelse från skapandet till slutförandet med sin tidpunkt: skickat, länk skapad, öppnat, fel kod, spärrat, länk avstängd, samtycke, signerat, avböjt, utskrivet, anmält, tidsfrist ändrad, påminnelse förberedd, slutfört. För en åtgärd av avsändaren eller en undertecknare även IP-adress och webbläsare; en påminnelse, en ändrad tidsfrist och systemhändelser har inga. En anmälan listas, aldrig dess text. |
| Kedjans resultat | Om händelsekedjan är intakt, med antalet händelser, och intygets hashvärde: hashen av slutförandehändelsen, som sluter kedjan. |
| Anmärkningar | Att detta registrerar en enkel elektronisk underskrift och att QuoteBill inte kontrollerar identiteter; varifrån IP-adresserna kommer; att avsändaren lämnade över länkarna; att tecken som ser likadana ut i namn inte upptäcks; och, där en stämpelbild användes, att den är en bild, inte ett registrerat sigill. |
IP-adressen är den som QuoteBills värdleverantör rapporterar till databasen. Den identifierar en nätverksanslutning, inte en person.
Frågor om bevisen
Kan jag fortfarande kontrollera ett avtal efter att det har tagits bort?
Ja. När ett slutfört avtal tas bort finns en liten post utan namn eller innehåll kvar så att kopiorna fortsätter att kunna kontrolleras: referensen, fingeravtrycket, tidpunkten för slutförandet, antalet underskrifter och intygets hashvärde.
Vad är skillnaden mellan fingeravtrycket, en underskrifts hash och intygets hashvärde?
Fingeravtrycket är SHA-256 av den låsta texten: det säger vilken text som signerades. En underskrifts hash täcker en underskrift: vem som signerade, med vilken metod, samtycket, tidpunkten och IP-adressen. Intygets hashvärde är hashen av den sista händelsen i händelseloggen, och varje tidigare händelse ingår i den, så den står för hela registreringen.
Vad händer om någon redigerar sin PDF?
En träff på kontrollsidan bekräftar referensen och fingeravtrycket, inte orden som står i en PDF. För att kontrollera orden kontrollerar du bevisfilen: dess text måste ge samma fingeravtryck. Din egen bevisfil, sparad när avtalet slutfördes, avgör vad som signerades.
Varför finns det ingen bevisfil för mitt avtal?
Avtal som slutfördes innan bevisfiler fanns, och den sällsynta registrering som är för stor för en fil (mer än 3 MB), kan bara kontrolleras med referens och fingeravtryck. Sidan säger det i stället för att erbjuda en fil.
Vem kan ladda ned bevisfilen, och hur länge?
Avsändaren från avtalssidan, så länge avtalet sparas. Varje undertecknare från sin egen länk, som slutar fungera 30 dagar efter slutförandet; meddelandet om slutförande som du kan kopiera ber dem spara sin kopia i tid.
Vad sparar kontrollsidan om mig?
Ingenting om dig. Den svarar utifrån posten om slutförandet; det enda den sparar är en kortlivad, hashad räknare för hastighetsbegränsning mot missbruk. Bevisfilen lämnar aldrig din webbläsare; bara referensen och fingeravtrycket skickas.
Var finns de exakta reglerna för kontrollen?
I guiden om e-underskrifter (på engelska), rad för rad: hur fingeravtrycket, varje händelses hash, varje underskriftsuppgift och slutförandets hash räknas fram. Vem som helst kan upprepa kontrollen med egna verktyg.
Nästa
Bevis som du kan lämna till vem som helst
Spara den signerade PDF:en och bevisfilen så snart avtalet är slutfört. Den som du ger en kopia kan kontrollera den, utan konto och utan att fråga dig.