Kontrak yang ditandatangani, catatannya, dan cara memeriksanya
Setelah semua pihak menandatangani, Anda dan setiap penanda tangan menerima tiga hal: salinan yang ditandatangani, catatan penandatanganan, yaitu catatan QuoteBill sendiri tentang proses penandatanganan, dan berkas bukti yang dapat diperiksa di peramban oleh siapa pun yang memiliki salinannya, bahkan setelah kontrak dihapus.
Tanda tangan elektronik sederhana dengan jejak audit
- Teks terkunci dengan sidik jari SHA-256
- Jejak audit yang dirangkai dengan hash
- Dapat diperiksa siapa pun yang memiliki salinan
Yang Anda terima setelah semua menandatangani
Salinan yang ditandatangani. Cetak kontrak atau simpan sebagai PDF dari halaman kontrak Anda; setiap penanda tangan dapat melakukan hal yang sama dari tautannya selama 30 hari setelah selesai. Salinan memuat nomor referensi, sidik jari, dan tanda tangan, diikuti catatan penandatanganan.
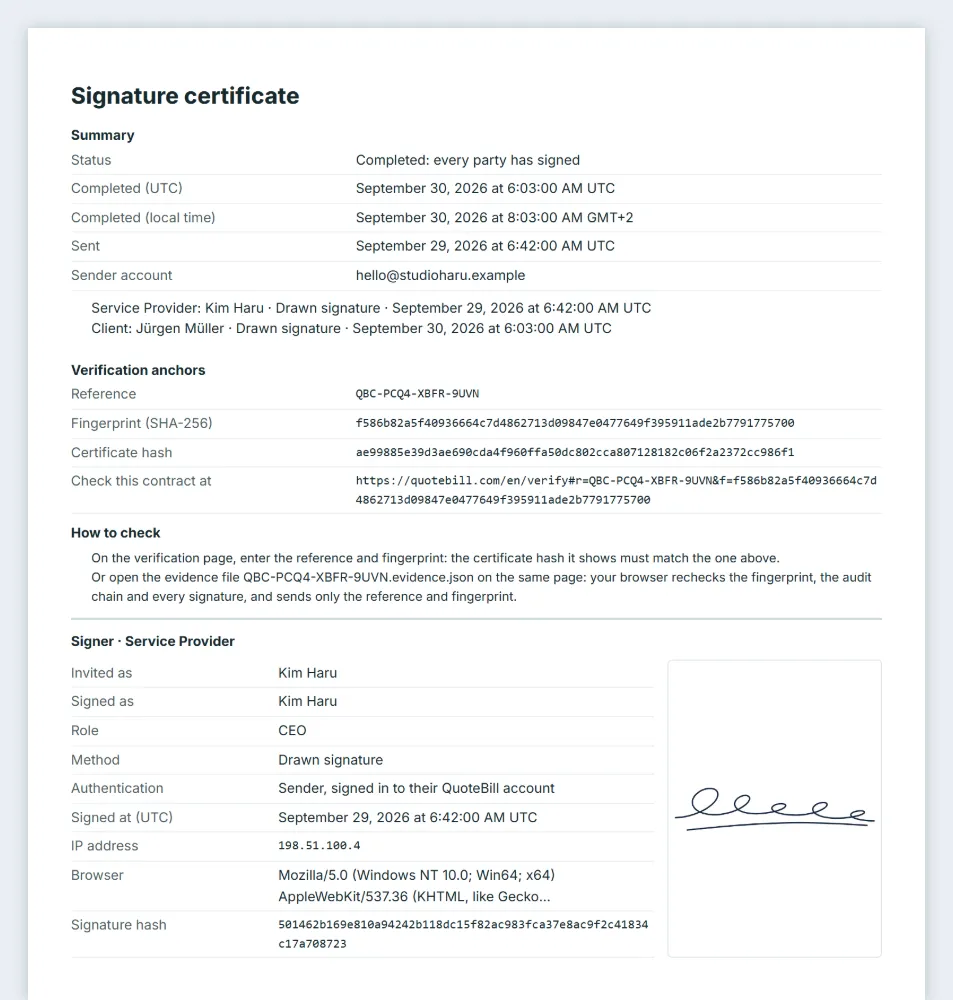
Catatan penandatanganan: catatan QuoteBill sendiri tentang proses penandatanganan, dicetak setelah kontrak. Ini bukan sertifikat yang diterbitkan oleh penyedia layanan kepercayaan. Catatan ini menyebutkan siapa yang menandatangani untuk setiap pihak, bagaimana dan kapan, bagaimana setiap penanda tangan masuk, serta setiap peristiwa yang dicatat hingga selesai.
Berkas bukti (.evidence.json). PDF yang dicetak tampil berbeda di setiap perangkat, sehingga byte-nya tidak membuktikan apa pun; berkas ini tidak berubah. Isinya teks persis yang dikunci, sidik jarinya, dan catatan penandatanganan, dan berkas ini dibuat di peramban Anda sendiri: QuoteBill tidak menyimpannya. Anda dapat mengunduhnya dari halaman kontrak setelah kontrak selesai; penanda tangan dapat mengunduhnya dari tautannya selama tautan itu masih bisa dibuka.
Catatan penandatanganan dan pemeriksaannya, seperti tampilannya
Catatan penandatanganan untuk kontrak rekaan, dan halaman pemeriksaan setelah hasilnya cocok.
Catatan penandatanganan: ringkasan, data untuk pemeriksaan (nomor referensi, sidik jari, hash catatan penandatanganan, dan alamat halaman pemeriksaan), setiap penanda tangan, persetujuan yang diberikan, tautan yang diterbitkan, dan jejak audit. 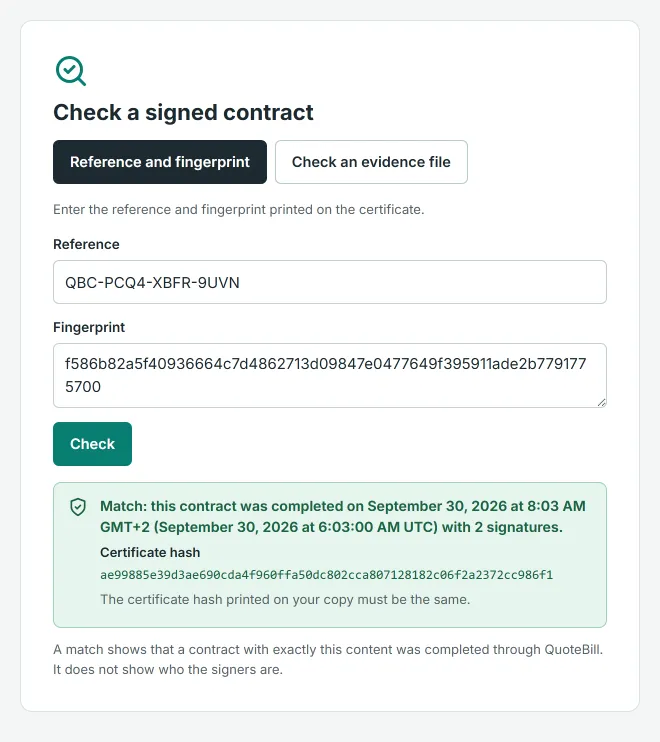
Hasil cocok di halaman pemeriksaan: selesai pada tanggal ini dengan jumlah tanda tangan ini, dan hash catatan penandatanganan yang harus tercantum pada salinan Anda.
Cara memeriksa kontrak yang Anda terima
Anda hanya memerlukan salinannya. Cara pemeriksaannya dipublikasikan baris demi baris di panduan, sehingga siapa pun dapat mengulanginya dengan alatnya sendiri.
Temukan dua nilai pada catatan penandatanganan
Di bagian “Data untuk pemeriksaan”, catatan penandatanganan mencantumkan nomor referensi (QBC-XXXX-XXXX-XXXX) dan sidik jari, yaitu nilai SHA-256 sepanjang 64 karakter. Alamat yang tercetak di sebelahnya membuka halaman pemeriksaan dengan kedua nilai sudah terisi.
Masukkan keduanya di halaman pemeriksaan
Hasil cocok menyebutkan pada tanggal berapa kontrak dengan teks persis ini diselesaikan, dengan berapa tanda tangan, dan menampilkan hash catatan penandatanganan: hash itu harus sama dengan yang tercetak pada salinan Anda. Tidak ada hal lain yang ditampilkan, tanpa nama dan tanpa isi, dan jawabannya tetap ada meskipun kontrak dihapus.
Atau letakkan berkas bukti
Di halaman yang sama, pilih “Periksa berkas bukti”. Peramban Anda menghitung ulang sidik jari, menelusuri jejak audit dari hash pertama hingga hash penyelesaian, dan menghitung ulang hash setiap tanda tangan; baru setelah itu peramban menanyakan kepada QuoteBill apakah nomor referensi dan sidik jarinya cocok, dan tidak mengirim apa pun selain itu. Jika semua pemeriksaan lolos, halaman menampilkan kontrak dan catatan penandatanganan dari berkas tersebut.
Pahami arti hasil cocok
Hasil cocok menunjukkan bahwa kontrak dengan isi persis ini telah diselesaikan melalui QuoteBill dan catatannya utuh. Hasil itu tidak menunjukkan siapa para penanda tangannya, dan bukan pendapat hukum.
Isi catatan penandatanganan
Catatan penandatanganan sama untuk setiap pihak. Waktu dalam UTC, menurut jam basis data QuoteBill.
| Bagian | Yang ditampilkan |
|---|---|
| Ringkasan | Status (selesai: semua pihak telah menandatangani), waktu selesai dalam UTC dan waktu setempat Anda, kapan dikirim, email akun pengirim, dan satu baris per pihak: siapa yang menandatangani, dengan metode apa, dan kapan. |
| Data untuk pemeriksaan | Nomor referensi, sidik jari SHA-256 dari teks yang dikunci, hash catatan penandatanganan, dan alamat halaman pemeriksaan, diikuti dua cara pemeriksaan. |
| Setiap penanda tangan | Nama saat diundang dan nama saat menandatangani, jabatan, metode (tanda tangan digambar, diketik, atau gambar stempel atau tanda tangan yang diunggah), cara masuk (pengirim yang masuk ke akunnya; tautan dengan kode akses yang dikirim terpisah; atau hanya tautan), jumlah kode salah dan tautan yang diterbitkan, waktu, alamat IP, dan peramban saat menandatangani, hash tanda tangan, dan tanda tangannya sendiri. Penanda tangan yang menggunakan alamat IP pengirim akan ditandai. |
| Persetujuan | Teks persetujuan yang disetujui setiap penanda tangan, kata demi kata beserta versi dan bahasanya, serta siapa yang menyetujuinya. |
| Tautan yang diterbitkan | Setiap tautan penandatanganan yang diterbitkan untuk setiap pihak, dengan nomor dan waktunya. Tautan itu sendiri tidak pernah disimpan, hanya hash-nya. |
| Jejak audit | Setiap peristiwa dari pembuatan hingga selesai beserta waktunya: dikirim, tautan diterbitkan, dibuka, kode salah, terkunci, tautan dinonaktifkan, persetujuan, ditandatangani, ditolak, dicetak, dilaporkan, batas waktu diubah, pengingat disiapkan, selesai. Untuk tindakan pengirim atau penanda tangan, juga alamat IP dan perambannya; pengingat, perubahan batas waktu, dan peristiwa sistem tidak memuatnya. Laporan dicantumkan, tidak pernah isinya. |
| Hasil rantai | Apakah rantai audit utuh, dengan jumlah peristiwanya, serta hash catatan penandatanganan: hash peristiwa penyelesaian, yang menutup rantai. |
| Catatan | Bahwa ini mencatat tanda tangan elektronik sederhana dan QuoteBill tidak memverifikasi identitas; dari mana alamat IP berasal; bahwa pengirimlah yang menyerahkan tautan; bahwa karakter yang mirip dalam nama tidak terdeteksi; dan, jika gambar stempel digunakan, bahwa itu adalah gambar, bukan segel terdaftar. |
Alamat IP adalah alamat yang dilaporkan penyedia hosting QuoteBill ke basis datanya. Alamat itu menunjukkan sambungan jaringan, bukan orang.
Pertanyaan tentang bukti
Apakah saya masih bisa memeriksa kontrak setelah dihapus?
Bisa. Jika kontrak yang sudah selesai dihapus, catatan kecil tanpa nama atau isi tetap disimpan agar salinannya tetap dapat diperiksa: nomor referensi, sidik jari, waktu selesai, jumlah tanda tangan, dan hash catatan penandatanganan.
Apa beda sidik jari, hash tanda tangan, dan hash catatan penandatanganan?
Sidik jari adalah SHA-256 dari teks yang dikunci: menunjukkan teks mana yang ditandatangani. Hash tanda tangan mencakup satu tanda tangan: siapa yang menandatangani, dengan metode apa, persetujuan, waktu, alamat IP. Hash catatan penandatanganan adalah hash peristiwa terakhir dalam jejak audit, dan setiap peristiwa sebelumnya ikut membentuknya, sehingga hash ini mewakili seluruh catatan.
Bagaimana jika seseorang mengubah PDF-nya?
Hasil cocok di halaman pemeriksaan mengonfirmasi nomor referensi dan sidik jari, bukan kata-kata yang tercetak di PDF. Untuk memeriksa kata-katanya, periksa berkas bukti: teks di dalamnya harus menghasilkan sidik jari yang sama. Berkas bukti Anda sendiri, yang disimpan saat kontrak selesai, menentukan apa yang ditandatangani.
Mengapa kontrak saya tidak memiliki berkas bukti?
Kontrak yang selesai sebelum berkas bukti tersedia, dan catatan langka yang terlalu besar untuk sebuah berkas (lebih dari 3 MB), hanya dapat diperiksa dengan nomor referensi dan sidik jarinya. Halaman akan menyebutkannya alih-alih menawarkan berkas.
Siapa yang dapat mengunduh berkas bukti, dan sampai kapan?
Pengirim dari halaman kontrak, selama kontrak masih disimpan. Setiap penanda tangan dari tautannya sendiri, yang berhenti berfungsi 30 hari setelah selesai; pemberitahuan selesai yang dapat Anda salin meminta mereka menyimpan salinan tepat waktu.
Apa yang disimpan halaman pemeriksaan tentang saya?
Tidak ada tentang Anda. Halaman ini menjawab dari catatan penyelesaian; satu-satunya yang disimpannya adalah penghitung jangka pendek dalam bentuk hash yang membatasi frekuensi kueri untuk mencegah penyalahgunaan. Berkas bukti tidak pernah meninggalkan peramban Anda; hanya nomor referensi dan sidik jari yang dikirim.
Di mana aturan pemeriksaan yang persis?
Di panduan tanda tangan elektronik (bahasa Inggris), baris demi baris: bagaimana sidik jari, hash setiap peristiwa, setiap pernyataan tanda tangan, dan hash penyelesaian dihitung. Siapa pun dapat mengulangi pemeriksaan dengan alatnya sendiri.
Selanjutnya
Bukti yang dapat Anda serahkan kepada siapa saja
Simpan PDF yang ditandatangani dan berkas bukti segera setelah kontrak selesai. Siapa pun yang Anda beri salinan dapat memeriksanya, tanpa akun dan tanpa bertanya kepada Anda.